La mayoría de los despliegues de Powerlynx implican a más de una persona. Un agente de soporte gestiona las solicitudes de los clientes. Un miembro del equipo de finanzas revisa los pagos e informes. Un técnico de red gestiona las configuraciones de los puntos de acceso. Todas estas personas utilizan la misma plataforma, pero sus responsabilidades son distintas, al igual que la información que realmente necesitan.
Powerlynx ahora permite a los superadministradores crear roles personalizados que definen exactamente a qué partes del panel puede acceder cada administrador y qué puede hacer en ellas. A un agente de soporte se le puede dar acceso a Clientes y Cupones sin ver Finanzas ni la configuración. Un empleado de finanzas puede ver pagos e informes sin poder tocar las configuraciones de los puntos de acceso.
Una vez asignado un rol, Powerlynx muestra a ese administrador solo los menús, páginas y acciones que su rol permite. Todo lo demás está oculto.
Los roles de administrador personalizados en acción
Mira este breve resumen para ver cómo funcionan los roles y permisos personalizados en Powerlynx: desde la creación de un rol y la configuración de sus permisos hasta su asignación a un administrador.
Qué son los roles de administrador personalizados en Powerlynx
Powerlynx incluye tres roles integrados que no se pueden editar ni eliminar:
- Superadministrador: acceso completo a todo, incluida la gestión y asignación de roles.
- Solo lectura: puede ver todo el panel, incluidos los datos financieros e informes, pero no puede cambiar nada.
- Revendedor: para administradores que trabajan en el Portal de revendedores, donde su acceso está definido por los roles de organización.
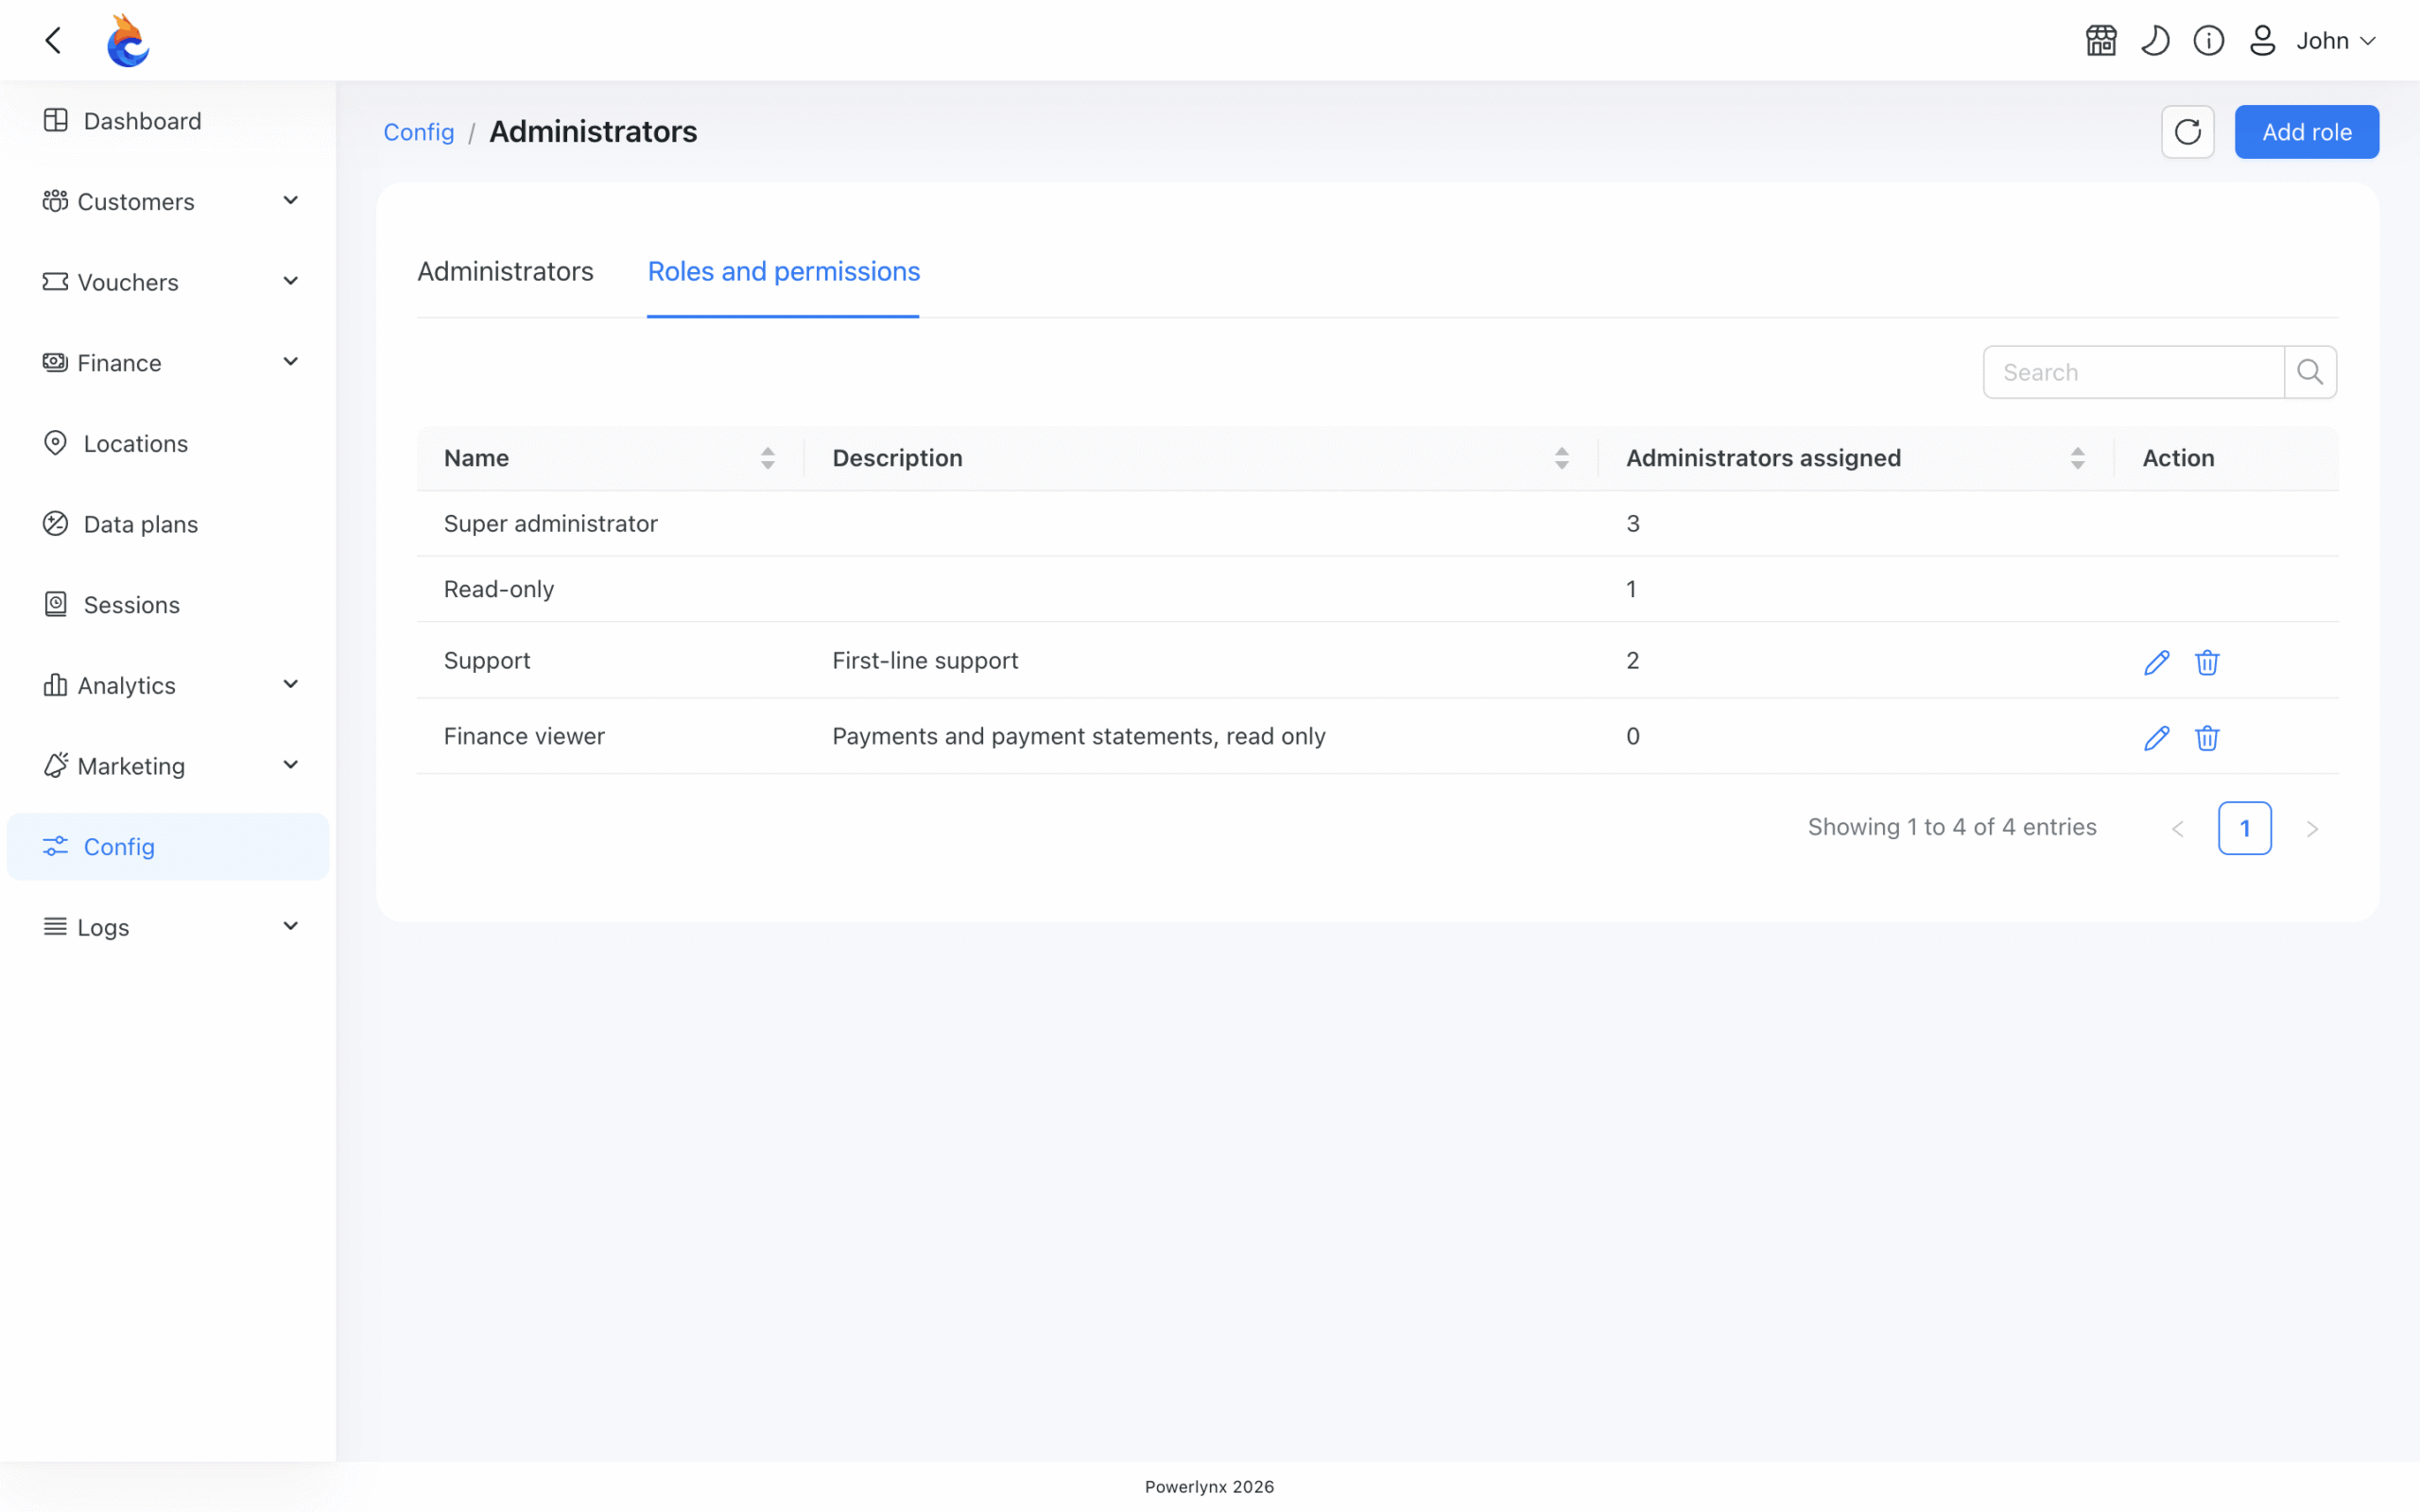
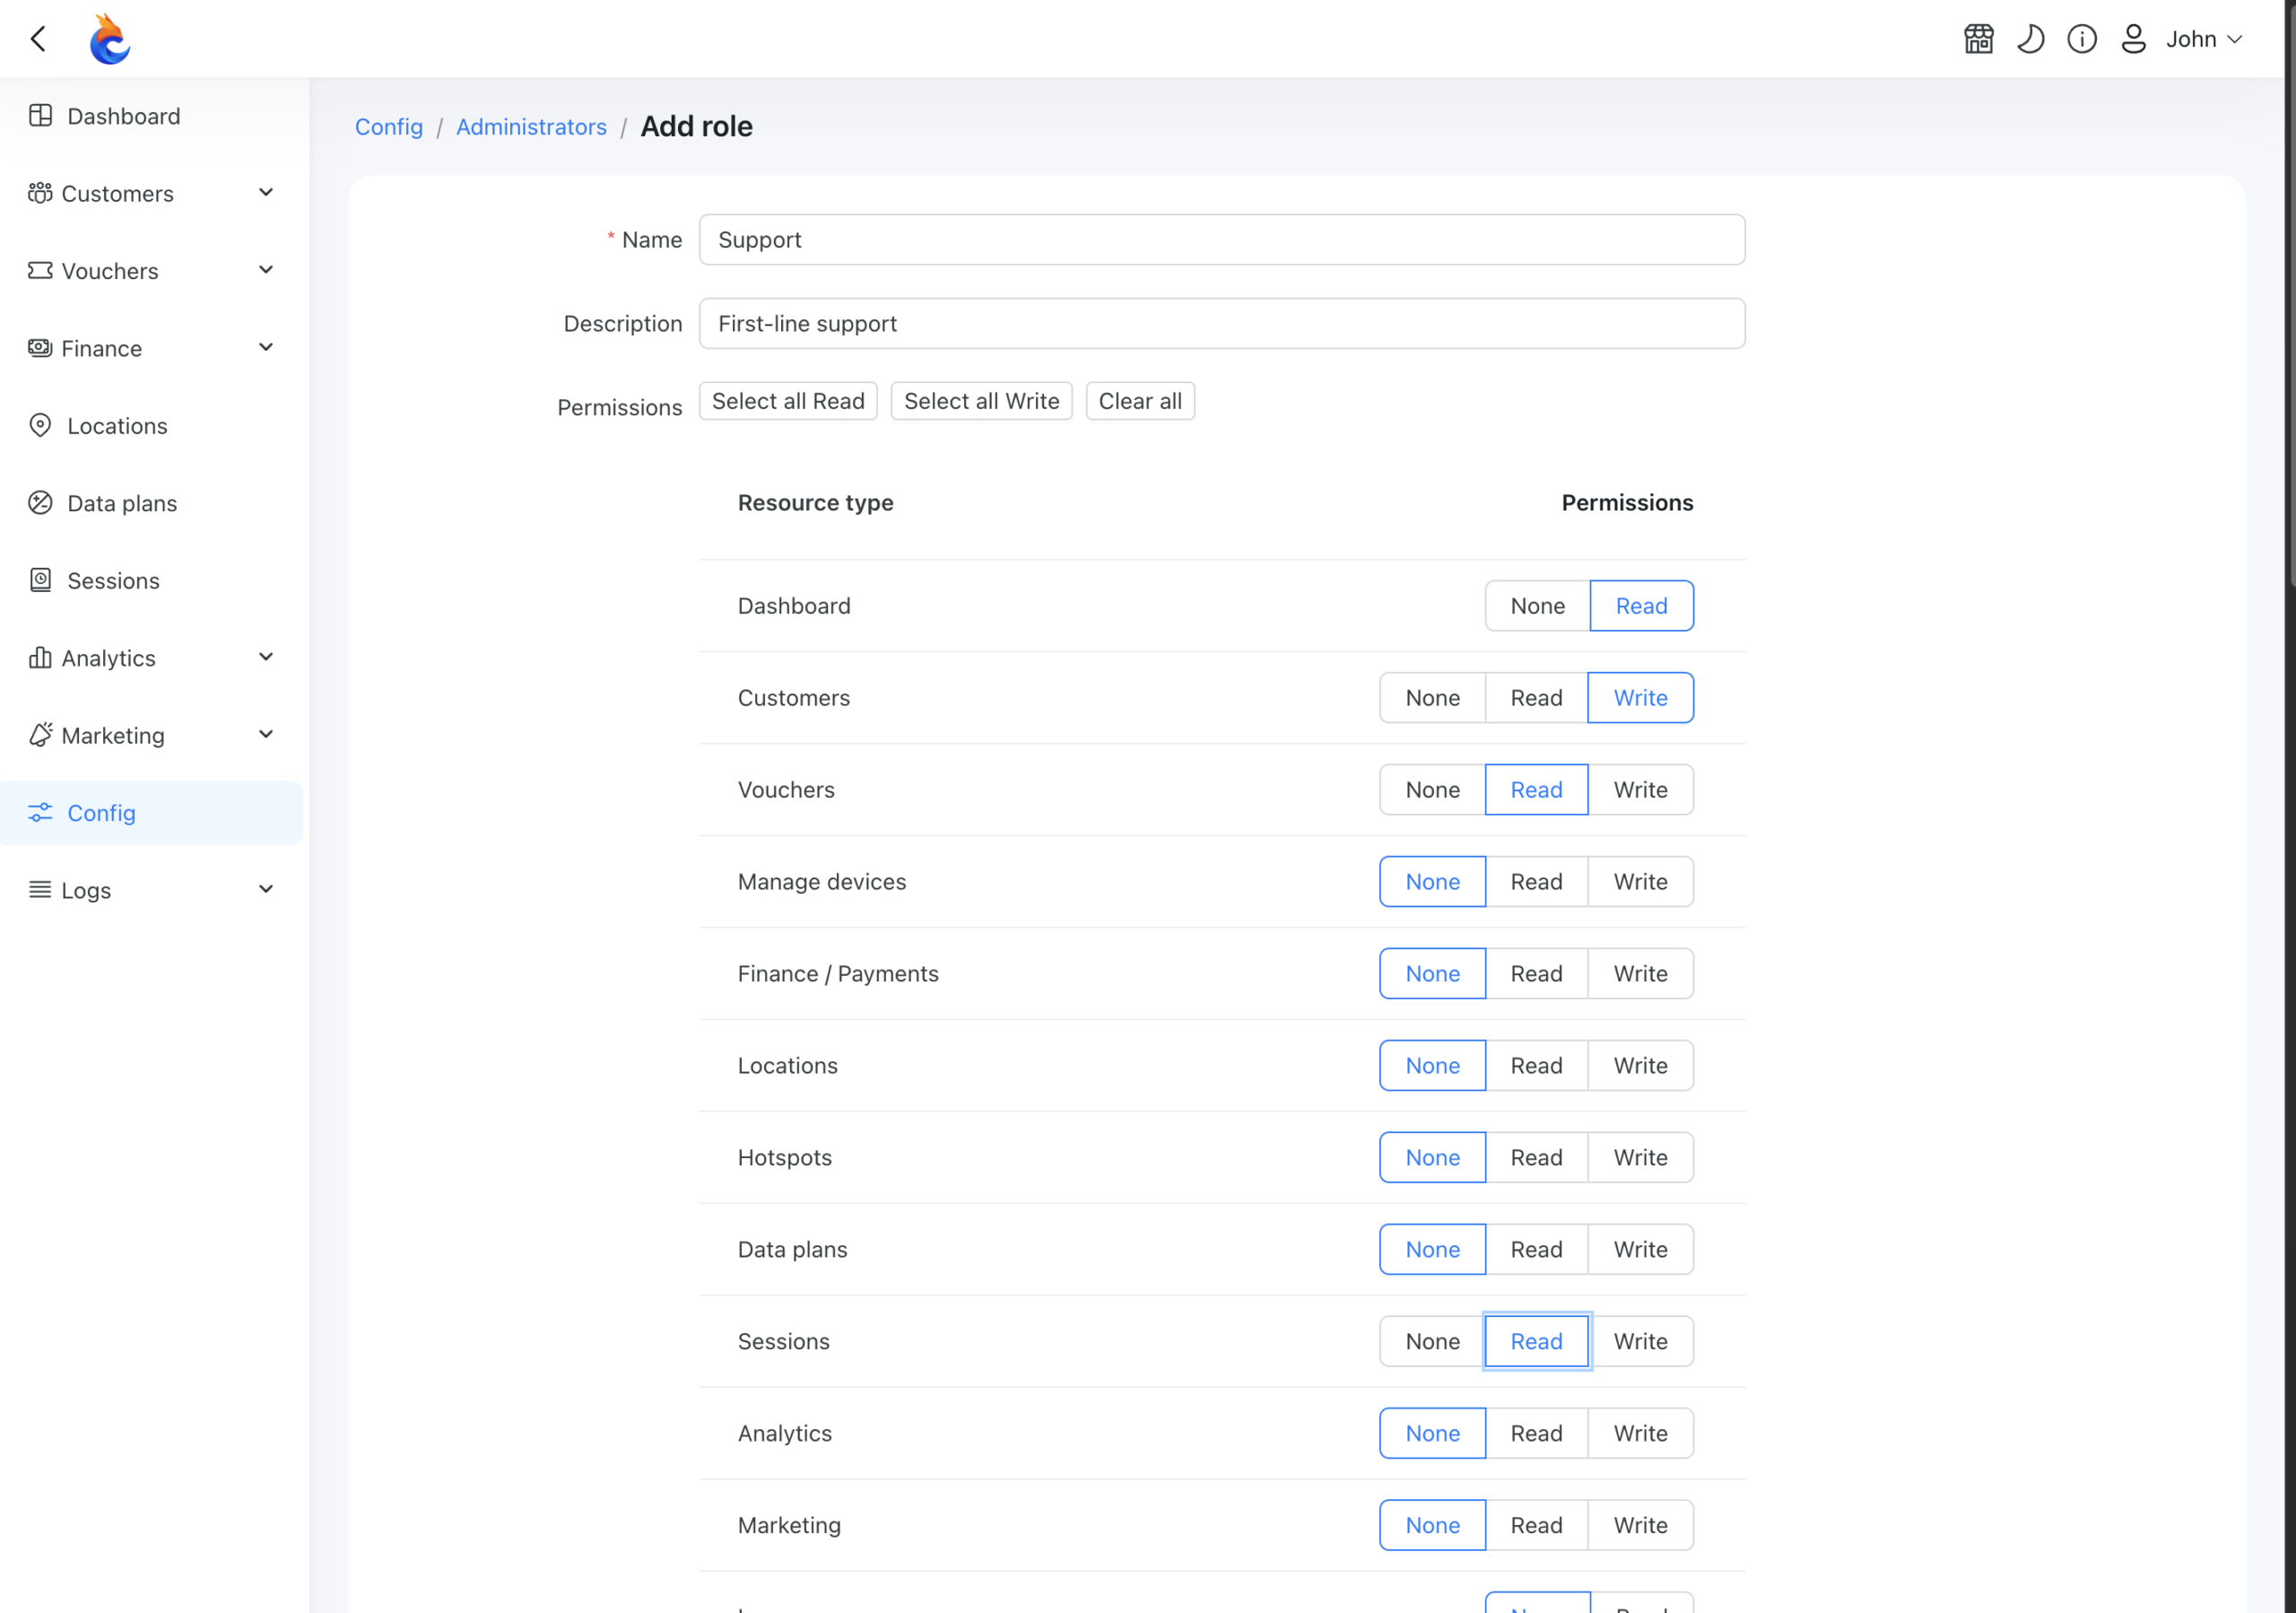
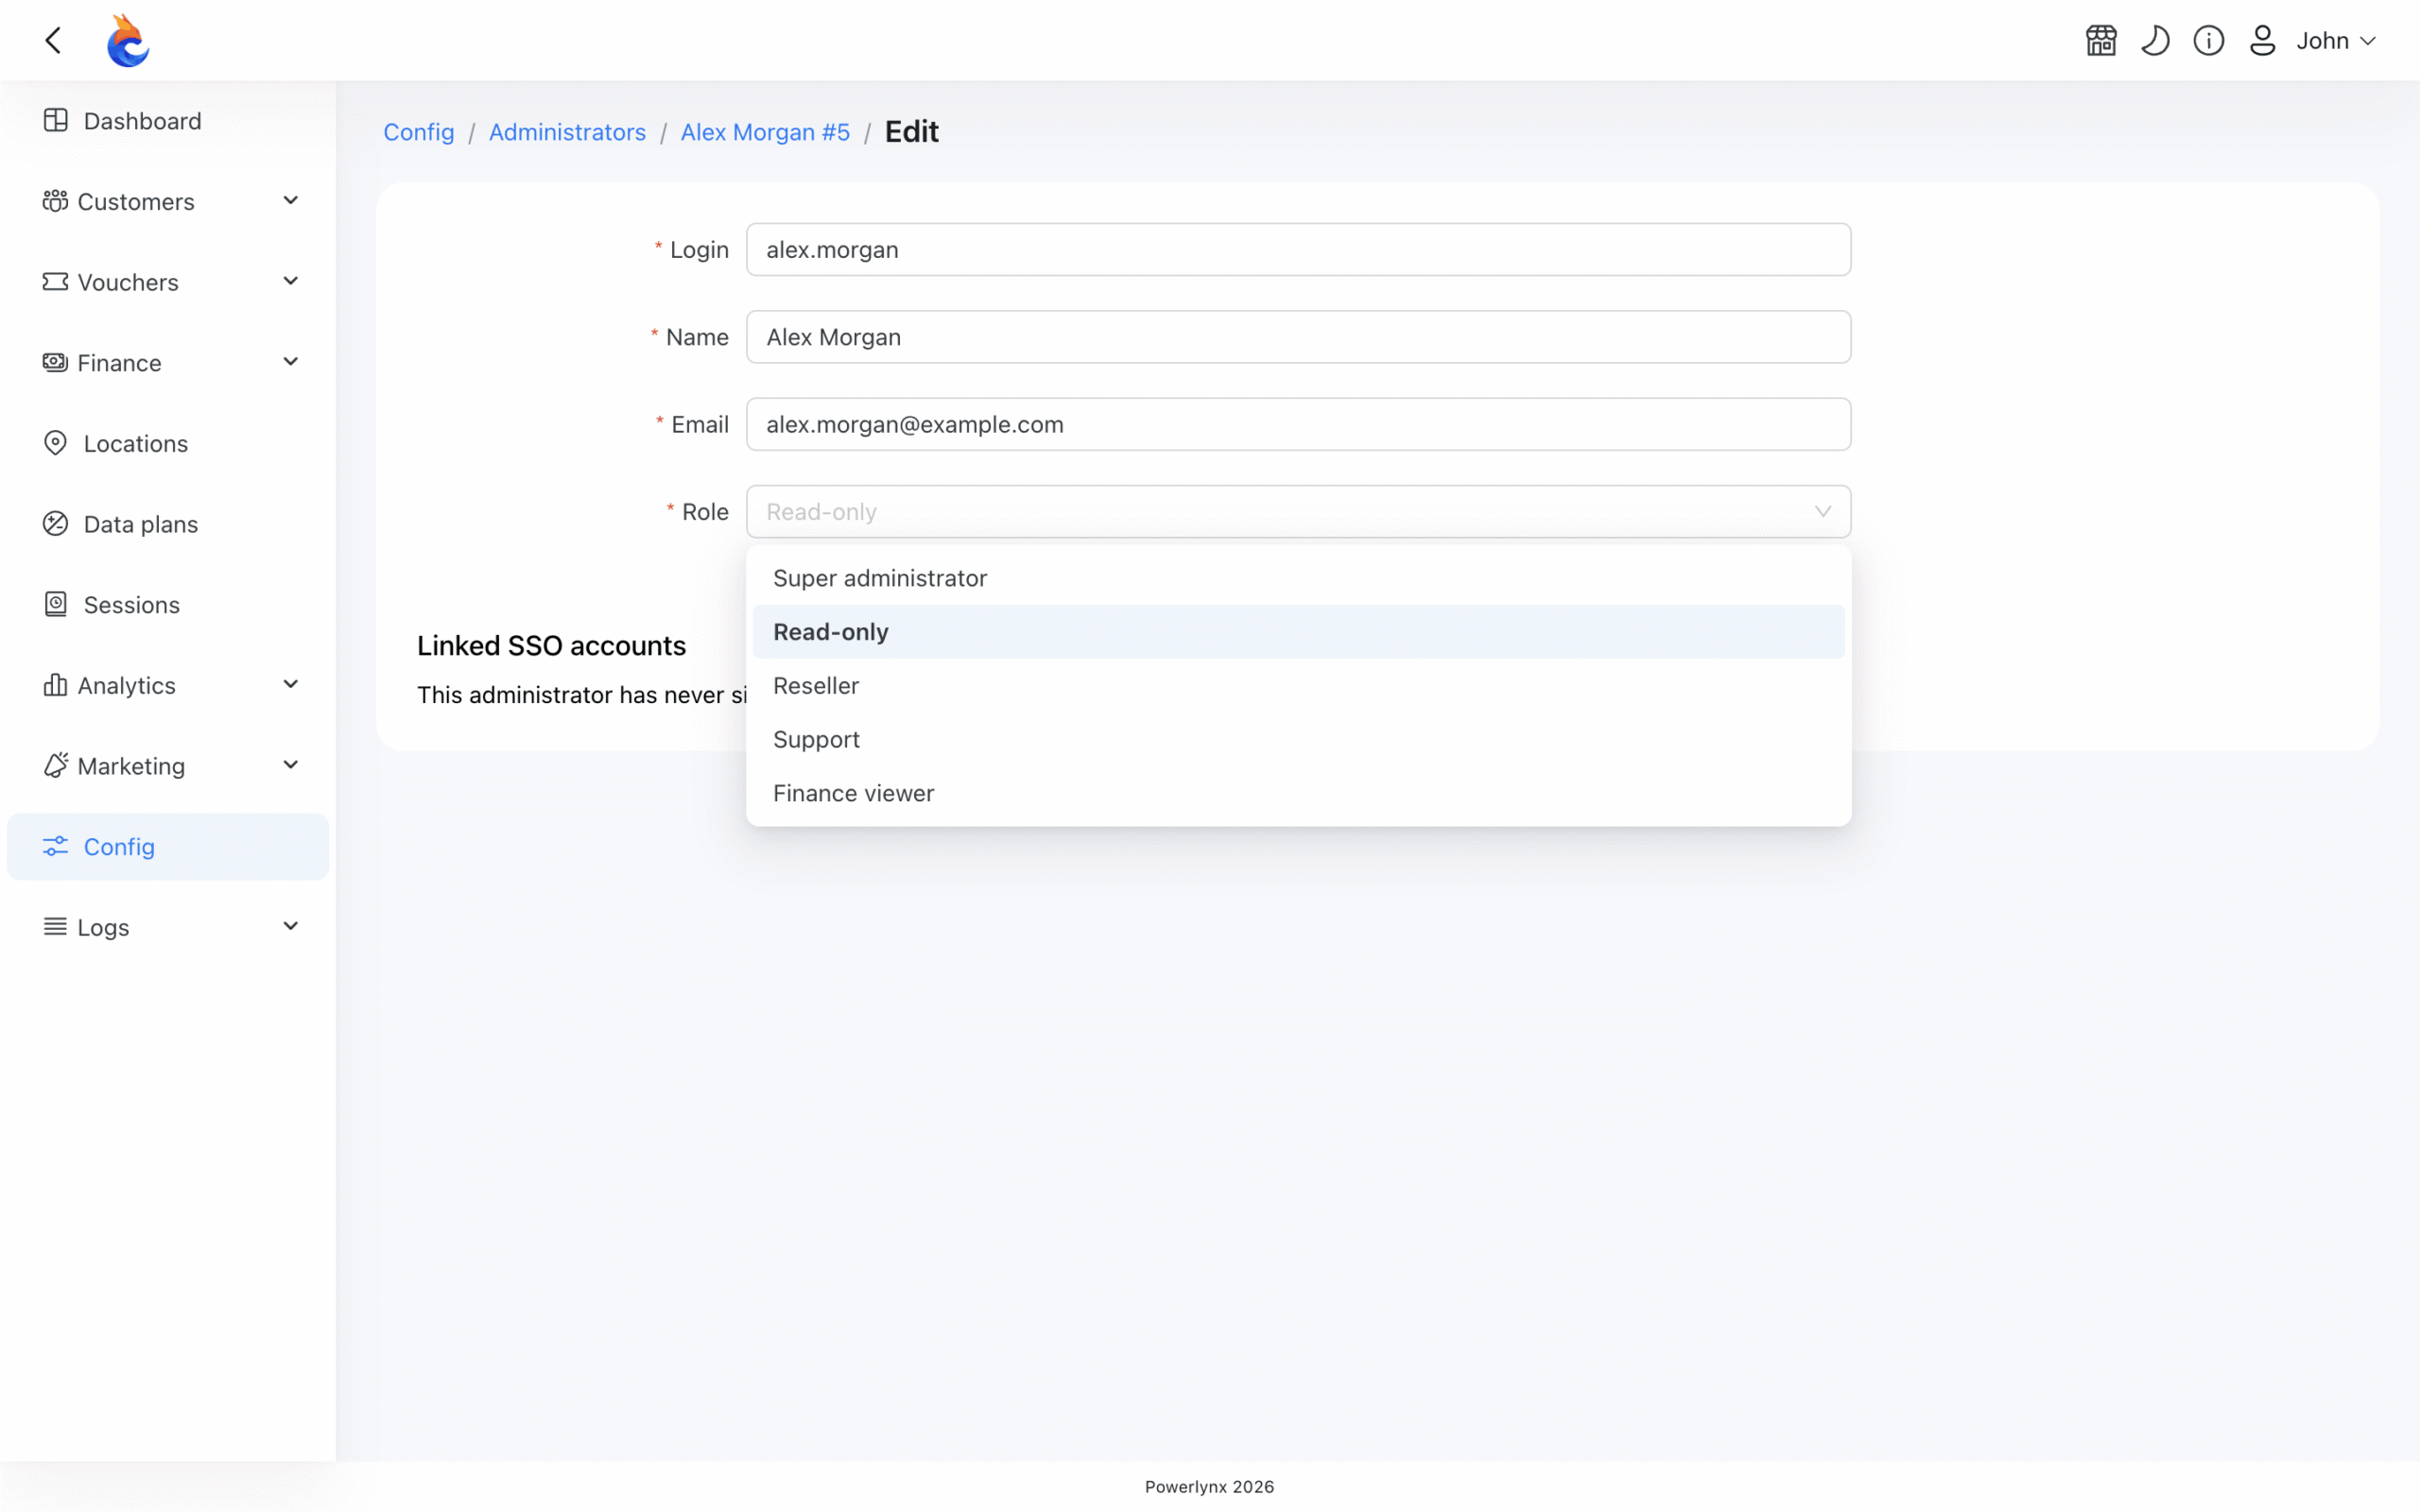
Además de estos, un superadministrador puede crear cualquier número de roles personalizados. Un rol personalizado tiene un nombre, una descripción opcional y un conjunto de permisos: uno para cada área de la plataforma. Cada administrador tiene exactamente un rol.
Los roles personalizados se gestionan en Config → Sistema → Administradores, en la pestaña Roles y permisos. Solo los superadministradores pueden ver y usar esta pestaña.
Elige a qué puede acceder cada administrador
Al crear o editar un rol personalizado, estableces un nivel de permiso para cada área de la plataforma. Hay tres niveles:
- Ninguno: el área está completamente oculta para ese administrador;
- Lectura: el administrador puede abrir y ver el área, pero no puede realizar cambios;
- Escritura: el administrador puede crear, editar y eliminar registros en esa área. Escritura siempre incluye Lectura.
No todas las áreas admiten los tres niveles. Las secciones que solo muestran información (como la vista general del Panel) ofrecen únicamente Ninguno y Lectura.
La matriz de permisos cubre las secciones principales de la plataforma: Panel, Clientes, Cupones, Gestionar dispositivos, Finanzas / Pagos, Ubicaciones, Puntos de acceso, Planes de datos, Sesiones, Analíticas, Marketing, Registros y Licencia. También lista individualmente cada página de Config, por ejemplo Config · Pasarelas de pago, Config · Correo electrónico y herramientas de configuración específicas como la creación masiva de cupones. Esto significa que el acceso puede concederse a un nivel muy detallado.
Algunas separaciones son intencionales. Los Puntos de acceso son un permiso independiente de las Ubicaciones, ya que los registros de puntos de acceso contienen credenciales de dispositivos. Config · Pasarelas de pago es independiente de Finanzas / Pagos, para que alguien que revise el historial de pagos no tenga acceso automáticamente a las credenciales de la pasarela. Las Analíticas también abren Informes, desde donde se pueden exportar listas de pagos: para mantener los datos de ingresos completamente restringidos, tanto Finanzas / Pagos como Analíticas deben estar en Ninguno.
Los permisos se aplican a todas las ubicaciones de la cuenta. No existe restricción de acceso por ubicación: un administrador tiene o no tiene acceso a un área.
Qué ven los administradores con un rol personalizado
El panel de un administrador está configurado completamente por su rol. El menú principal muestra solo las secciones que tiene permiso para abrir. La entrada Config aparece solo si puede abrir al menos una página de Config.
Dentro de una página, todo lo que no puede usar (botones, acciones de fila, pestañas, campos de formulario) está oculto, no simplemente desactivado. Si tiene acceso de Lectura a un registro pero no de Escritura, el formulario de edición es visible pero aparece desactivado, sin botón de guardar.
La vista general del panel también se adapta. Las tarjetas de estadísticas principales de áreas a las que no tiene acceso muestran guiones y no enlazan a ningún sitio. Los gráficos aparecen solo cuando el administrador tiene acceso a los datos subyacentes.
Si un administrador escribe la URL de una página que no tiene permiso para ver, verá un mensaje de Acceso denegado con el nombre de la página y una indicación para que contacte con su administrador. No hay fallos silenciosos.
Cuando un superadministrador cambia un rol, los administradores que están conectados con ese rol ven los menús y permisos actualizados tras recargar la página.
Casos de uso prácticos
Equipo de soporte al cliente
Un agente de soporte dedica la mayor parte de su tiempo a buscar clientes, revisar sus cupones y consultar el historial de sesiones. Rara vez necesita tocar la configuración de los puntos de acceso o los registros financieros.
Un rol personalizado para este equipo podría incluir acceso de Lectura o Escritura a Clientes, Cupones y Sesiones, con Ninguno configurado para Finanzas / Pagos, páginas de Config y Analíticas. El agente ve solo lo que su trabajo requiere. Si un cliente llama por un problema de facturación, el agente de soporte puede escalarlo a alguien con acceso a finanzas en lugar de gestionarlo directamente, que es como la mayoría de los operadores quieren que funcione.
Equipo de finanzas
Un empleado de finanzas necesita revisar los registros de pagos, generar informes y posiblemente exportar datos para contabilidad. No tiene ningún motivo para gestionar dispositivos de puntos de acceso ni cambiar la configuración de la plataforma.
Un rol de Finanzas podría incluir acceso de Lectura a Finanzas / Pagos, Analíticas e Informes, sin acceso de Escritura a nada que afecte a la red o a la configuración orientada al cliente. Config · Pasarelas de pago puede permanecer restringido: puede ver las transacciones sin tener acceso a las credenciales que las respaldan.
Equipo de operaciones de red
Un técnico de red es responsable de los dispositivos de los puntos de acceso y la infraestructura que los sustenta. Necesita acceso a Puntos de acceso, Ubicaciones y gestión de dispositivos. No necesita ver los datos de pago de los clientes ni ejecutar campañas de marketing.
Un rol de Red podría dar acceso de Escritura a Puntos de acceso, Ubicaciones y Gestionar dispositivos, con Ninguno o Lectura para Finanzas / Pagos y Marketing. El técnico puede trabajar libremente en la configuración de red sin estar expuesto a información de negocio que no es relevante para su trabajo.
Por qué son importantes los roles personalizados
El beneficio más inmediato es la claridad. Cuando un administrador inicia sesión y ve solo las secciones relevantes para su trabajo, hay menos que navegar y menos riesgo de cambios accidentales en áreas que no domina del todo.
Para los operadores que gestionan equipos más grandes o administran Wi-Fi para varios tipos de negocio (hoteles, ISPs, locales), la capacidad de separar las responsabilidades de soporte, finanzas y red en una sola plataforma es importante. Un rol creado una vez puede asignarse a varios administradores y actualizarse en cualquier momento. Cuando se actualiza un rol, todos los administradores que lo tienen reciben el cambio de inmediato.
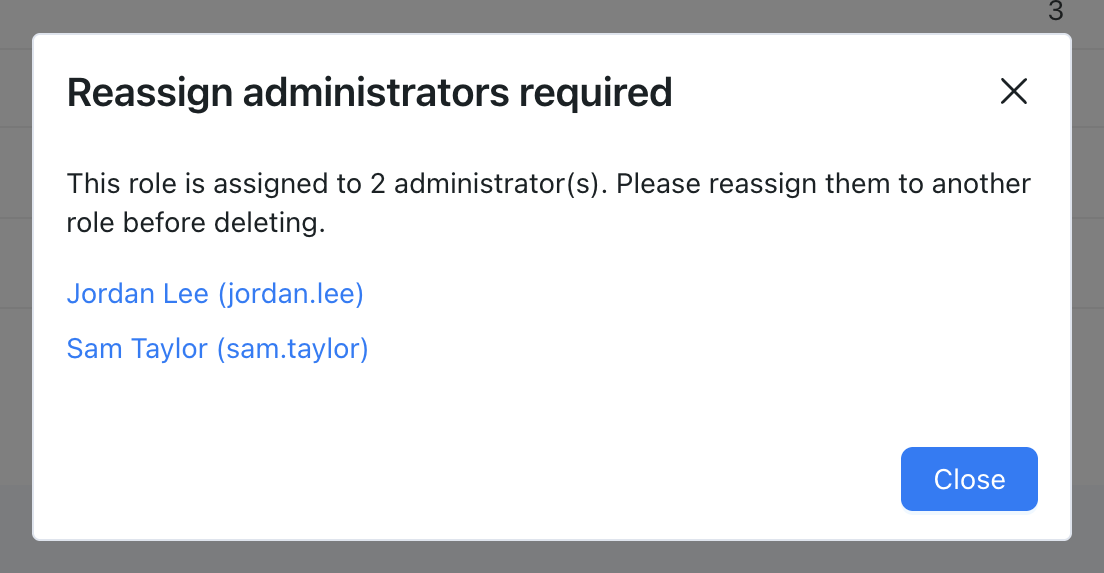
Eliminar un rol personalizado requiere que ningún administrador lo tenga asignado actualmente. Si un rol todavía tiene administradores asignados, Powerlynx los lista y te pide que reasignes a cada uno antes de que proceda la eliminación.
Cómo empezar
Los roles personalizados se gestionan en Config → Sistema → Administradores, en la pestaña Roles y permisos. Solo los superadministradores pueden acceder a esta pestaña.
La documentación completa, con instrucciones paso a paso para crear roles, asignarlos y editar permisos, está en docs.powerlynx.app/system/administrators.html.
Si tu equipo se autentica a través de un proveedor de identidad corporativo, el inicio de sesión SSO para administradores está disponible junto con los roles personalizados. SSO controla quién puede iniciar sesión; los roles personalizados controlan qué pueden hacer una vez dentro.
Los roles de administrador personalizados ofrecen a los operadores una forma práctica de ajustar el acceso a la plataforma según las responsabilidades reales. Los equipos de soporte, finanzas y red obtienen cada uno el panel que necesitan, sin ver las partes que no son relevantes para su trabajo.