Los administradores de Powerlynx ya pueden iniciar sesión utilizando el proveedor de identidad existente de su empresa en lugar de una contraseña de Powerlynx independiente. El inicio de sesión, las políticas de contraseñas y la desactivación de cuentas permanecen en el sistema donde se gestionan el resto de las cuentas de la empresa.
Para las empresas que ya utilizan Microsoft Entra ID, Google Workspace, Okta u otro proveedor de identidad, esto significa que la plataforma de gestión de Powerlynx encaja en el mismo flujo de gestión de acceso que todo lo demás. Cuando un miembro del equipo se va y su cuenta de directorio se desactiva, su acceso a Powerlynx a través de ese proveedor se desactiva al mismo tiempo.
El SSO en Powerlynx en acción
Mira este resumen para ver cómo funciona el inicio de sesión único en Powerlynx: desde la configuración de un proveedor de identidad hasta la experiencia de inicio de sesión del administrador.
Compatible con tu proveedor de identidad existente
Powerlynx usa OpenID Connect (OIDC), un estándar ampliamente compatible para la federación de identidades. No hay ningún plugin específico del proveedor que instalar. Cualquier proveedor de identidad que admita OpenID Connect funciona, incluyendo:
- Microsoft Entra ID;
- Google Workspace;
- Okta;
- Keycloak.
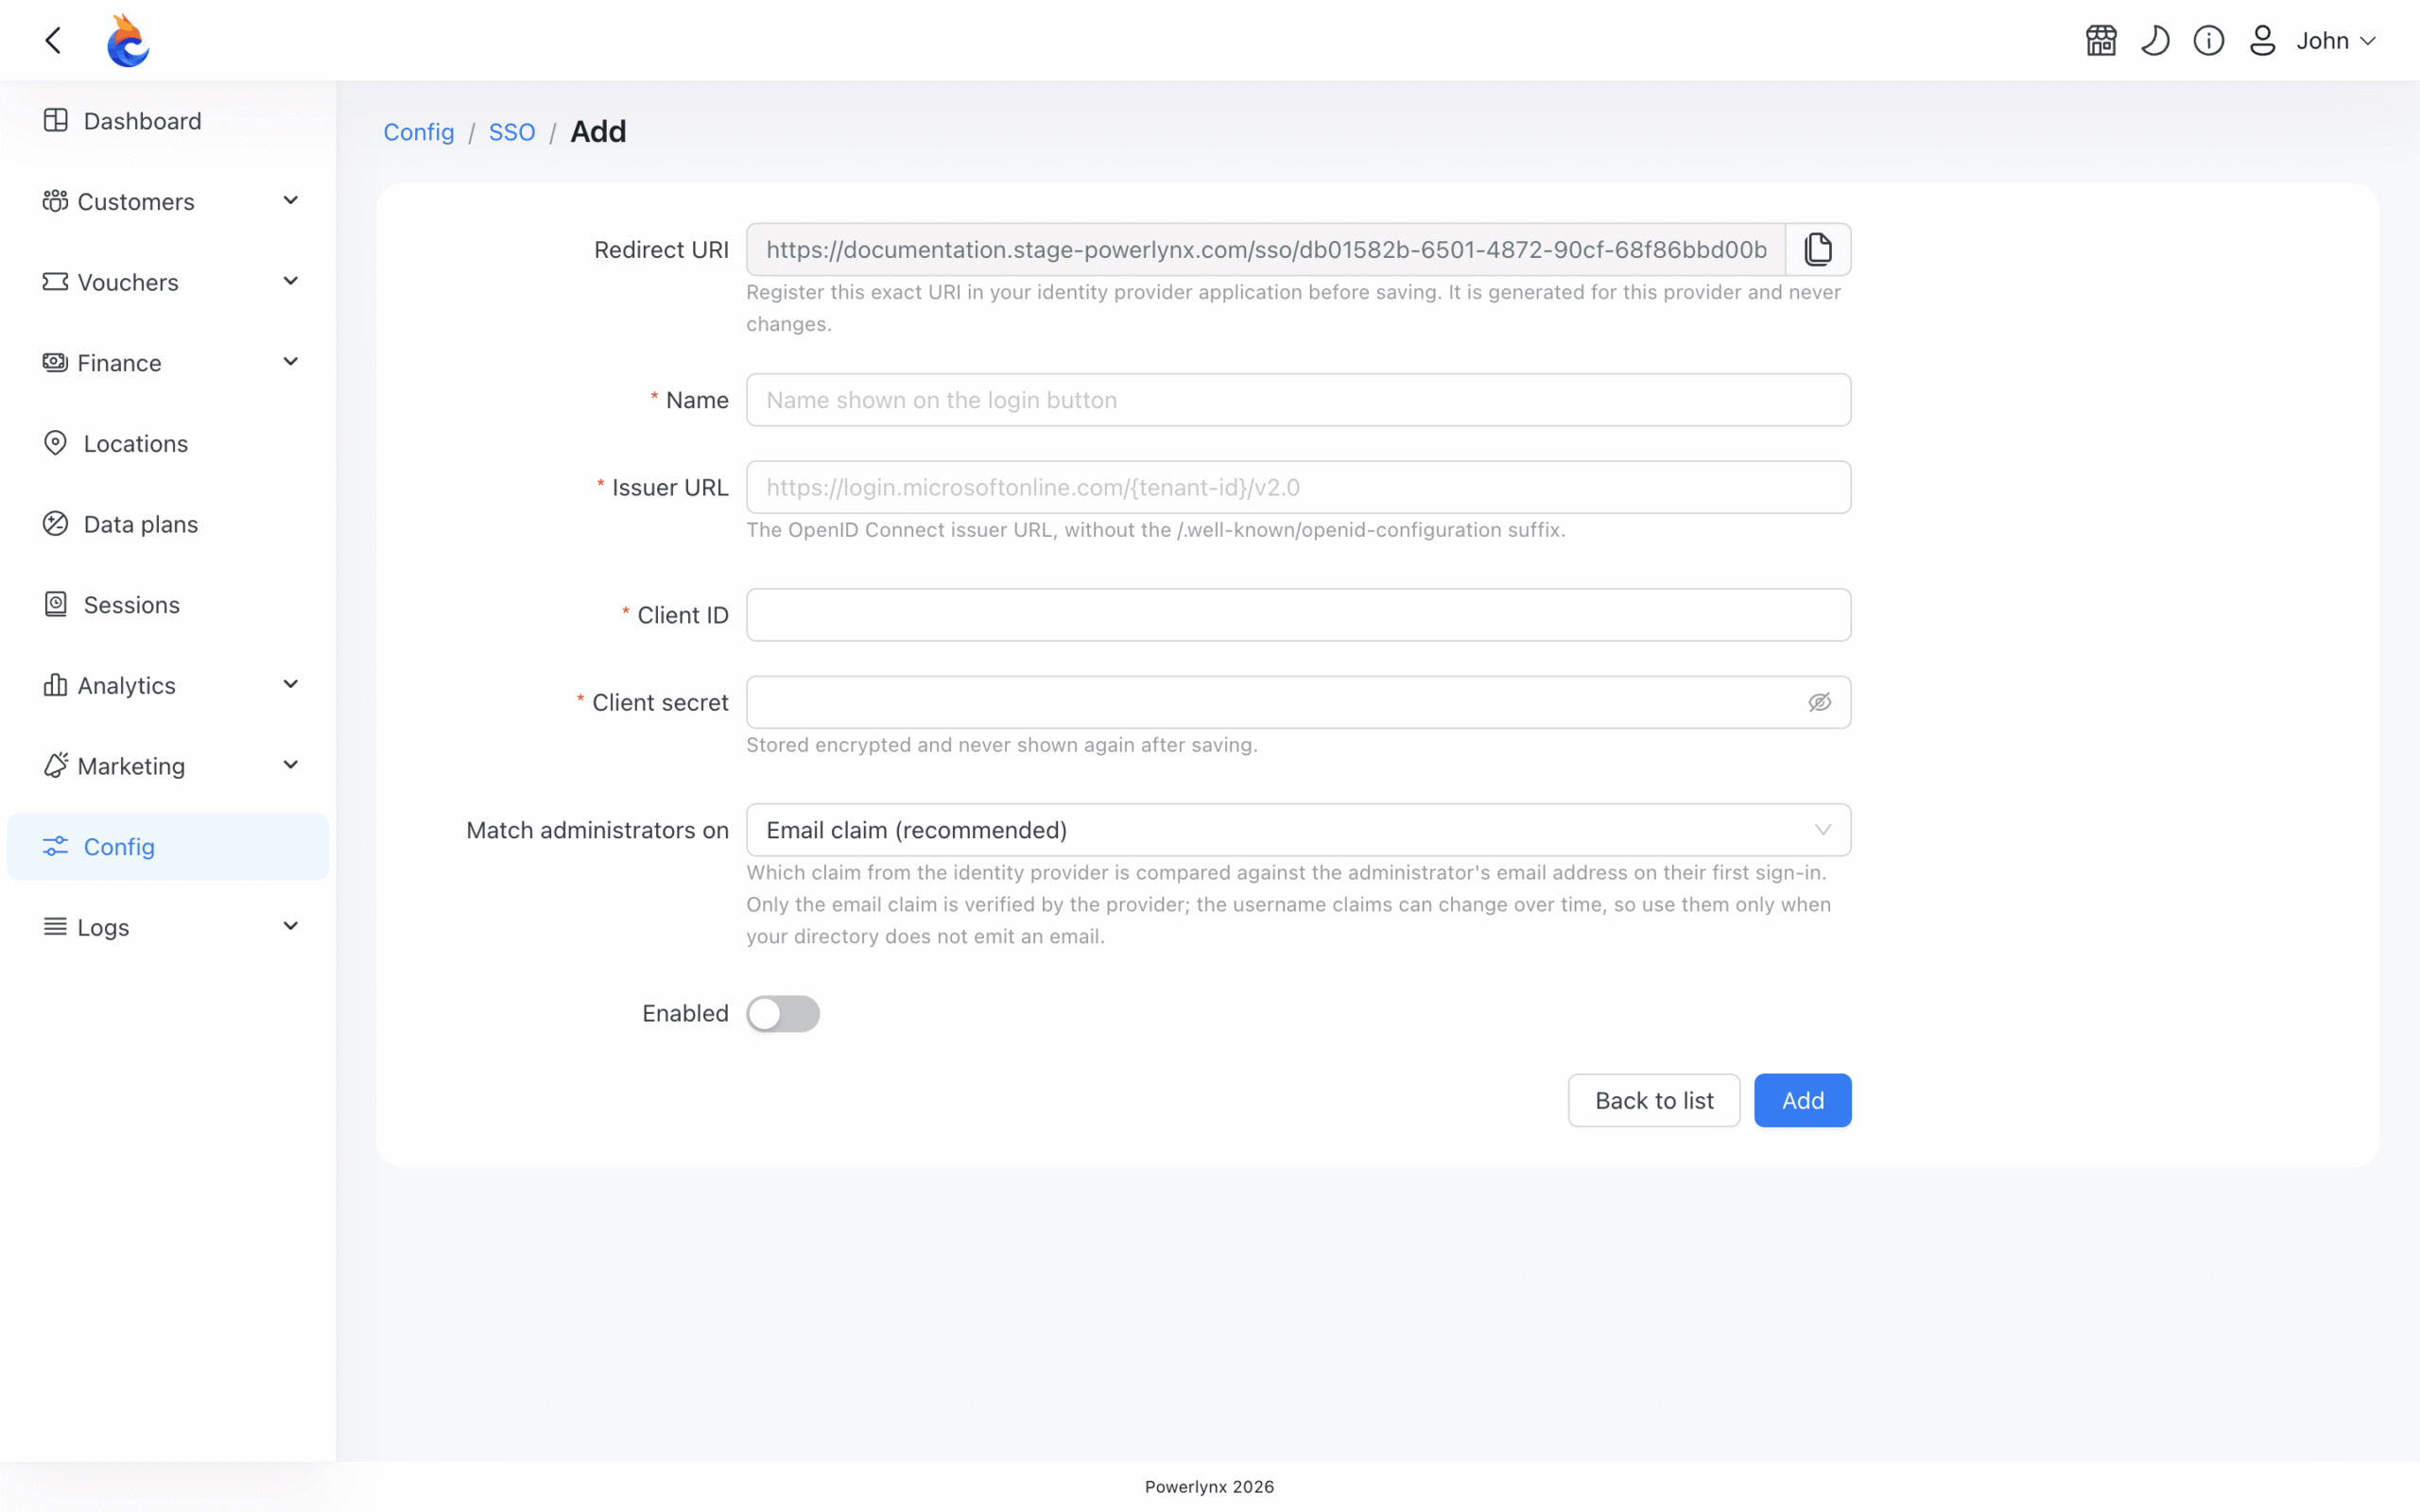
Configurar un proveedor requiere rellenar un formulario en Powerlynx: la URL del emisor, el ID de cliente y el secreto de cliente emitido por el proveedor de identidad. El secreto de cliente se almacena cifrado y no se muestra de nuevo tras guardarlo.
Powerlynx genera un URI de redirección cuando abres el formulario Añadir proveedor. Este URI es el que registras en la aplicación de tu proveedor de identidad y nunca cambia: cambiar el nombre del proveedor o reordenar los botones de inicio de sesión posteriormente no lo afecta.
Compatibilidad con varios proveedores de identidad a la vez
Se puede configurar y habilitar más de un proveedor SSO simultáneamente. Cada proveedor habilitado obtiene su propio botón en la página de inicio de sesión de Powerlynx, y los administradores pueden controlar el orden en que aparecen esos botones reordenando la lista de proveedores.
Esto es útil para organizaciones que trabajan con varios entornos de identidad, por ejemplo, inquilinos de Microsoft Entra separados para diferentes departamentos, o una combinación de sistemas de identidad corporativos y de socios.
Gestión centralizada del acceso de administradores
Cuando el SSO está activo, el proveedor de identidad gestiona la autenticación. Las reglas de contraseñas, los bloqueos de cuentas y la configuración de autenticación multifactor permanecen donde ya están configurados: en el directorio de la empresa. Powerlynx no necesita una política paralela para los administradores que inician sesión a través de SSO.
La primera vez que un administrador inicia sesión a través de un proveedor, Powerlynx vincula esa identidad externa a su cuenta de administrador de Powerlynx existente. Por defecto, el vínculo se establece utilizando la dirección de email devuelta por el proveedor de identidad. Si un directorio no envía una reclamación de email, la coincidencia puede cambiarse a una reclamación de nombre de usuario.
Una vez establecido el vínculo, los inicios de sesión futuros a través de ese proveedor van directamente a la cuenta del administrador sin ningún paso de mapeo adicional.
Revisión y eliminación de cuentas SSO vinculadas
El perfil de cada administrador en Powerlynx incluye una sección Cuentas SSO vinculadas. Enumera cada proveedor a través del cual ese administrador puede iniciar sesión actualmente, el ID de cuenta en el lado del proveedor y cuándo se usó por última vez.
Cualquier identidad vinculada puede desvincularse desde esta vista. La desvinculación elimina esa ruta de inicio de sesión para ese administrador: su cuenta de Powerlynx y el inicio de sesión con contraseña no se ven afectados.
El inicio de sesión con contraseña sigue disponible
Activar el SSO no desactiva el inicio de sesión con contraseña. El formulario de inicio de sesión estándar de Powerlynx sigue disponible junto a los botones del proveedor SSO, de modo que los administradores siempre tienen una forma alternativa de acceder si un proveedor de identidad deja de estar disponible o un secreto de cliente expira.
Esto conviene tenerlo en cuenta durante la configuración inicial, y significa que un proveedor mal configurado no genera un bloqueo.
Dónde configurar el SSO
Los proveedores SSO se gestionan en Config → Sistema → SSO. Solo los superadministradores pueden acceder a esta sección.
Las instrucciones completas de configuración, incluida la guía de configuración de Microsoft Entra ID y notas sobre problemas comunes como las reclamaciones de email faltantes, están en la documentación de SSO.
El SSO gestiona la autenticación: quién puede iniciar sesión. Lo que los administradores pueden ver y hacer después de iniciar sesión se controla por separado mediante los roles y permisos de administrador.
El inicio de sesión único hace que Powerlynx encaje de forma más natural en cómo las empresas ya gestionan sus equipos. Los administradores inician sesión con cuentas que ya tienen, el acceso sigue las políticas existentes de la empresa y eliminar el acceso de alguien a Powerlynx es parte del mismo proceso de baja que todo lo demás.